Sistemas legacy en plantas industriales: el desafío de proteger protocolos que nunca se diseñaron para ser seguros
10 de septiembre de 2026
Cada semana, una institución educativa recibe de media 4.696 ciberataques, más del doble que la media global de todos los sectores (2.150 ataques semanales), según Check Point Research para el periodo enero-julio de 2026. En julio, ese volumen alcanzó los 4.848 ataques semanales, un 14% más que un año antes (Check Point Software, nota de prensa). Con estos datos, educación encabeza el ranking de los 23 sectores analizados por Check Point, un 70% por encima de gobierno, el segundo más atacado.
No es una anomalía puntual: es la consecuencia directa de cómo se ha transformado el funcionamiento de universidades, escuelas de negocio y centros formativos en los últimos años.
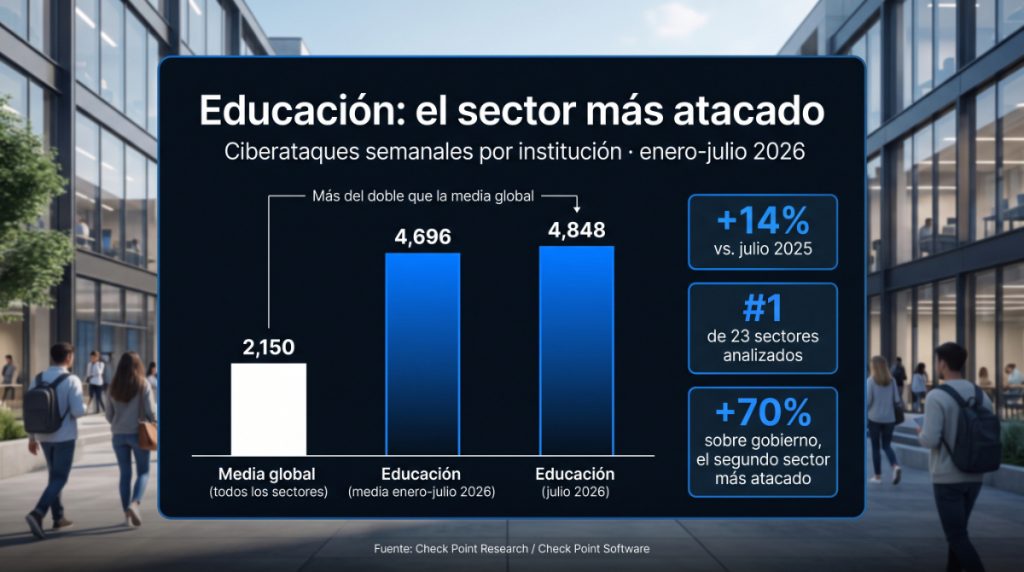
Sobre las cifras. No son datos de una sola semana ni de un único informe puntual: es una tendencia sostenida. Según el mismo índice de Check Point Research, la educación ya fue el sector más atacado del mundo en los primeros siete meses de 2024, con una media de 3.086 ataques semanales por institución (+37% interanual), cifra que subió a 3.828 ataques semanales en el tercer trimestre de ese mismo año y cerró 2024 en 3.574 ataques semanales, un 75% más que en 2023. En octubre de 2025 la cifra ya alcanzaba los 4.470 ataques semanales, y en 2026 se sitúa en los 4.696-4.848 citados más arriba. Tres años consecutivos, con la misma metodología y la misma fuente, arrojan el mismo resultado: la educación se encuentra en el primer puesto, muy por delante del segundo sector (gobierno).
Por qué la educación se ha convertido en un objetivo prioritario
Una universidad o un centro educativo no es una organización con un perímetro definido. Es, a efectos de ciberseguridad, una de las estructuras más abiertas y heterogéneas que existen: estudiantes, profesorado, personal de administración, investigadores, antiguos alumnos, proveedores tecnológicos, colaboradores externos y visitantes conviven conectados a las mismas redes, plataformas y servicios en la nube, a menudo desde dispositivos personales que la institución no gestiona ni controla directamente.
Esa combinación —comunidad amplia y diversa, cultura de apertura y colaboración, y una fuerte dependencia de plataformas académicas, correo institucional, repositorios de investigación y entornos de trabajo híbrido— es exactamente lo que buscan los grupos de cibercrimen, tal y como describe el Servicio de Ciberseguridad de la Universidad Pontificia Comillas: continuidad de servicio que no puede interrumpirse sin coste, e información de alto valor concentrada en un mismo entorno.
A eso se suma un factor estructural: el uso extendido de BYOD (Bring Your Own Device). Alumnado y profesorado acceden a sistemas y datos sensibles desde portátiles, móviles y tabletas personales, muchas veces sin cifrado ni actualizaciones al día. ESET señala que este uso de redes escolares con dispositivos personales puede abrir una vía de acceso directa a datos y sistemas sensibles cuando no va acompañado de una política de seguridad adecuada. Cada uno de esos dispositivos amplía la superficie de ataque sin que el equipo de TI tenga visibilidad ni control real sobre él.
Y hay un factor de calendario: los picos de actividad maliciosa coinciden sistemáticamente con el inicio de curso. Check Point identificó 18.954 nuevos dominios relacionados con educación registrados solo en julio de 2026; aproximadamente 1 de cada 226 resultó ser malicioso, muchos de ellos diseñados para suplantar portales oficiales de centros educativos. Por regiones, los ataques contra instituciones educativas europeas aumentaron un 18% en los siete primeros meses de 2026, hasta una media de 4.759 ataques semanales, mientras que Latinoamérica registró el mayor crecimiento porcentual, un 42% (Andalucía Buenas Noticias, vía Check Point Software).
Cómo lo hacen
El patrón de ataque contra centros educativos sigue, con matices propios del sector, la cadena que domina el panorama del ransomware en España en 2026, descrita por Secra Solutions y ConnectaSec:
1. Acceso inicial. La vía más habitual ya no es forzar una puerta, sino entrar con una llave robada: credenciales válidas comprometidas, obtenidas mediante infostealers (Lumma, RedLine, Stealc), phishing dirigido o compradas en mercados de accesos. En el entorno educativo, ese primer correo suele camuflarse como una comunicación de colaboración académica o un aviso de matrícula, como describe el servicio de ciberseguridad de Comillas. Las VPN y los escritorios remotos sin autenticación multifactor siguen siendo, según ConnectaSec, el punto de entrada más explotado en España en 2026.
2. Reconocimiento y movimiento lateral. Una vez dentro, el atacante se mueve durante días o semanas por la red, identificando qué sistemas y qué datos tienen más valor antes de actuar.
3. Exfiltración de datos. Antes de cifrar nada, los grupos de ransomware extraen la información sensible, utilizando en ocasiones canales legítimos para evitar las herramientas de prevención de fuga de datos (Secra Solutions).
4. Cifrado y doble extorsión. El modelo dominante en 2026 ya no es solo “cifrar y pedir rescate”: es amenazar con publicar los datos robados independientemente de si la institución paga o no (ConnectaSec).
Varios casos recientes, dos de ellos en España, muestran esta cadena en la práctica:
- Universidad de Alicante, julio de 2026. El 3 de julio, los sistemas de monitorización de la UA detectaron actividad inusual en sus servidores; el propio vicerrectorado de Transformación Digital lo calificó como el mayor intento de ciberataque sufrido hasta la fecha por la institución, con indicios compatibles con un ransomware. El equipo de seguridad contuvo el incidente en un número reducido de servidores secundarios y desactivó preventivamente varios servicios del campus virtual; el calendario de matriculación no se vio afectado (Escudo Digital).
- Universitat de Barcelona, agosto de 2026. El 31 de agosto, la UB comunicó un incidente de seguridad informática que obligó a activar sus protocolos, renovar credenciales y reforzar la vigilancia de su infraestructura, en colaboración con la Agència de Ciberseguretat de Catalunya y el Consorci de Serveis Universitaris de Catalunya (CSUC) (Bit Life Media).
- Universidad Sapienza de Roma, febrero de 2026. Con más de 100.000 estudiantes, sufrió un ataque de ransomware (variante Rorschach) que dejó sus sistemas completamente fuera de servicio durante varios días, con su web inaccesible hasta el 5 de febrero (El Ecosistema Startup).
Qué consiguen: tres tipos de impacto
Impacto económico
El coste medio global de una brecha de datos alcanzó los 4,44 millones de dólares en 2025, según el IBM Cost of a Data Breach Report 2025; educación se sitúa en un rango de entre 3,82 y 4,43 millones de dólares por incidente, uno de los más elevados entre los sectores con presupuestos más ajustados (Stingrai, análisis del informe IBM 2025). A eso se suma el coste del tiempo de inactividad: Comparitech calcula en 550.000 dólares diarios el coste medio de cada jornada que un distrito escolar estadounidense permanece cifrado por ransomware. En cuanto a los rescates, el informe Sophos State of Ransomware in Education 2025 sitúa el pago mediano en 800.000 dólares en educación no universitaria y 463.000 dólares en educación superior — cifras a la baja respecto al año anterior, pero que siguen representando un golpe severo para presupuestos públicos.
Impacto académico
La interrupción no se queda en un problema técnico: paraliza la actividad docente en el peor momento posible. El 8 de mayo de 2026, un ciberataque atribuido al grupo ShinyHunters contra Instructure, la empresa propietaria de la plataforma Canvas, dejó sin servicio durante horas a cerca de 9.000 instituciones educativas y 30 millones de usuarios en todo el mundo, justo en plena semana de exámenes finales. Universidades como Harvard, Columbia, Princeton, Northeastern o la Universidad de Maryland tuvieron que posponer evaluaciones y reorganizar calendarios de última hora (Infobae). Semanas antes, en septiembre de 2026, un ciberataque contra Springfield Public Schools (Massachusetts) obligó a cerrar los centros durante cuatro días, dejando sin clase a más de 23.000 estudiantes, en un incidente que además bloqueó el acceso del personal de enfermería a los registros médicos del alumnado.
Impacto en las personas
Detrás de cada cifra de “registros expuestos” hay estudiantes, familias y docentes concretos. El caso más grave documentado hasta ahora es el de PowerSchool, proveedor de software de gestión escolar usado en EE. UU. y Canadá: entre finales de 2024 y 2025, un atacante sustrajo datos de más de 60 millones de estudiantes y 10 millones de profesores, incluyendo números de seguridad social e información médica, según recoge INCIBE-CERT. El responsable, un estudiante universitario de 19 años, exigió un rescate de 2,85 millones de dólares; aunque la empresa pagó, los correos de extorsión continuaron llegando a escuelas de Canadá y Carolina del Norte, generando lo que la fiscal del caso describió como temor entre las familias por la privacidad de sus hijos (Infobae). PowerSchool tuvo que ofrecer dos años de protección de identidad y monitorización de crédito a todos los afectados (BleepingComputer) — una medida que da la magnitud del riesgo de fraude y suplantación al que quedan expuestas personas que, en muchos casos, ni siquiera son mayores de edad.
El impacto, además, rara vez se queda dentro del propio centro: una brecha en una universidad puede comprometer también a organismos públicos y proveedores tecnológicos conectados a la institución, con las correspondientes obligaciones de notificación a la AEPD en un máximo de 72 horas y, para operadores esenciales o importantes bajo NIS2, a INCIBE-CERT en plazos aún más ajustados.
El reto: proteger un entorno que no se puede cerrar
A diferencia de una empresa que puede endurecer su perímetro restringiendo quién se conecta y desde dónde, una universidad depende de mantenerse abierta: a estudiantes que se conectan desde su casa, a profesorado que trabaja desde dispositivos propios, a investigadores que colaboran con otras instituciones, a proveedores de tecnología educativa. Cerrar ese acceso no es una opción; la seguridad tiene que construirse sobre esa apertura, no en contra de ella.
Conclusión
Ningún dato aislado demuestra por sí solo que la educación sea “el sector más atacado” en términos absolutos. Lo que sí muestra el conjunto de fuentes citadas en este artículo, y lo confirman los incidentes de Alicante, Barcelona, Sapienza, Canvas, Springfield y PowerSchool ocurridos solo en los últimos meses, es que la comunidad educativa opera bajo una presión de ataque sostenida, con consecuencias económicas, académicas y personales tangibles y medibles. La pregunta relevante para un centro educativo no es si va a sufrir un intento de intrusión, sino cuándo, y si su arquitectura de acceso a los sistemas críticos está diseñada para que ese momento se resuelva como un incidente contenido y no como una crisis que paraliza el curso, compromete presupuestos y expone a miles de personas.
Es precisamente en ese punto donde entra en juego el planteamiento de Endurance, producto desarrollado por Cosmikal. Como solución de Remote Shielded Workspace (RSW), Endurance no centra la protección en asegurar cada dispositivo personal que se conecta —una tarea prácticamente imposible en un entorno BYOD tan heterogéneo—, sino en aislar el activo crítico en sí: la conexión se establece a través de un salto de aire entre el endpoint y el activo, de modo que un dispositivo comprometido —el portátil de un estudiante, el móvil de un profesor, un equipo compartido en una sala de investigación— no compromete ni la conexión ni los sistemas a los que accede. Esto permite que estudiantes, profesorado e investigadores trabajen con seguridad desde cualquier dispositivo, sin depender de que cada uno de esos equipos esté correctamente parcheado o gestionado, mientras las políticas de acceso de la institución se aplican de forma consistente a cualquier persona que solicite acceso.